Як розпізнати фішинговий сайт за 10 секунд і не віддати гроші шахраям
Уявіть собі звичну життєву ситуацію – ви дуже поспішаєте закинути гроші за комунальні послуги, терміново купуєте за вигідною знижкою квиток у кіно на вечір або просто перевіряєте статус затриманої посилки через мобільний телефон. Не замислюючись ні на секунду, ви звичною механічною рухом клікаєте на перше-ліпше яскраве посилання, яке щойно прилетіло вам у робочий чат чи смс-повідомленні від невідомого відправника, бачите на екрані рідний, знайомий до найменшого болю інтерфейс улюбленого банку, державного порталу чи популярного маркетплейса – і починаєте звично вводити номер своєї картки, термін дії та секретний код. Ви навіть у найстрашнішому сні не підозрюєте, що буквально за одну долю секунди до цього щойно переступили поріг ідеально вибудуваної, високотехнологічної віртуальної пастки. У світі сучасної кіберзлочинності такі небезпечні двійники називаються фішинговими сайтами – це ідеально скопійовані цифрові копії відомих сервісів, які створюються шахраями з єдиною і безжальною метою: за лічені хвилини залишити вас без копійки на банківському рахунку.
Кіберзлочинці працюють надзвичайно тонко, професійно та психологічно, ретельно маскуючись під державні соціальні виплати, важливі поштові служби, комунальні підприємства чи великі інтернет-магазини. Давайте без нудних академічних термінів детально розберемося, як буквально за кілька секунд вирахувати підробку та надійно захистити свої гроші.
Що таке фішинг і чому підроблені сайти виглядають як справжні
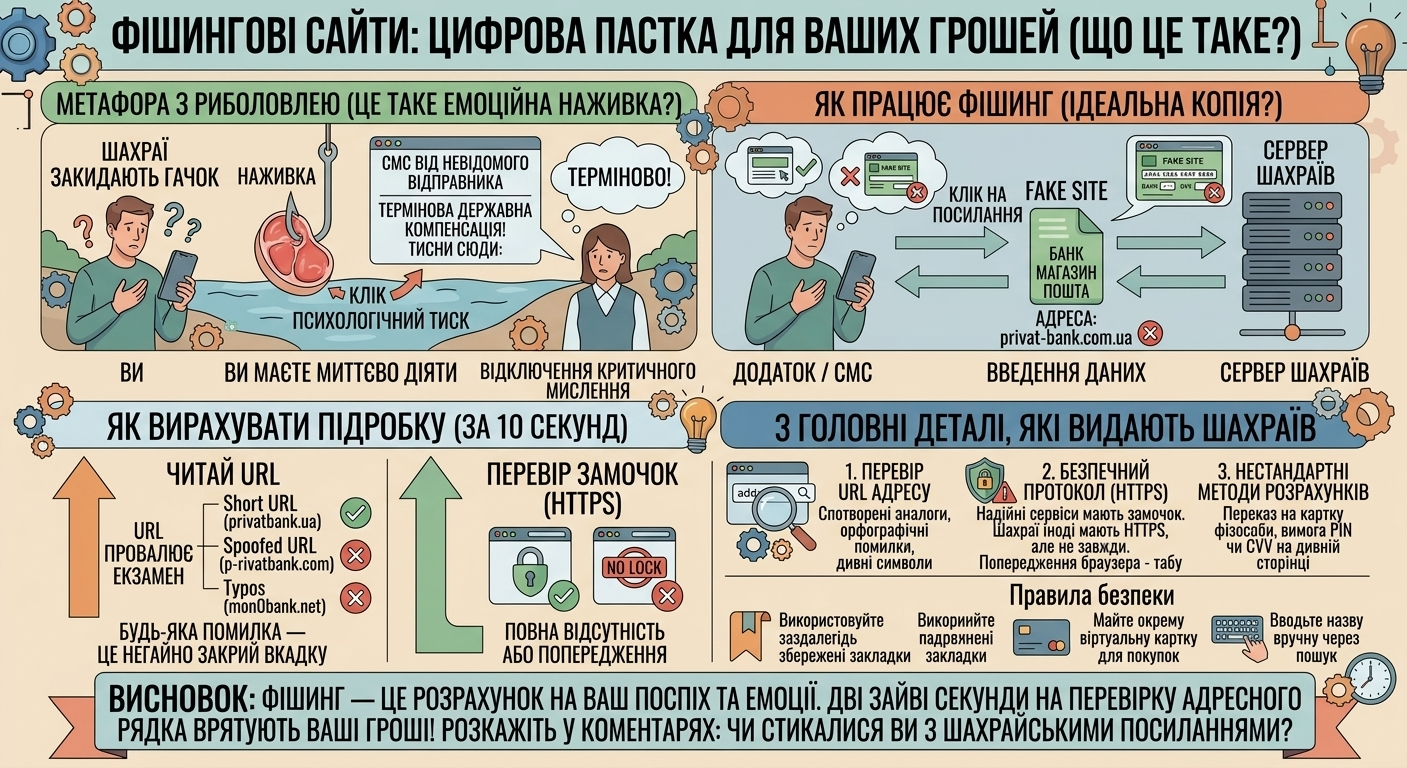
саме походить від англійського слова fishing (риболовля), і це надзвичайно влучна метафора – хитрі шахраї закидають свій цифровий гачок із привабливою, соковитою наживкою (наприклад, повідомленням про несподіваний грошовий виграш, термінову державну компенсацію, заблокований рахунок чи нібито втрачену посилку), терпляче чекаючи, поки хтось із довірливих користувачів втратить пильність і клюне. Завдяки використанню новітніх комп’ютерних технологій сучасні кіберзлочинці здатні скопіювати оригінальний дизайн офіційного сайту банку чи магазину з точністю буквально до найменшого пікселя, використовуючи знайомі логотипи, кольорову гаму й шрифти. Проте у них неминуче залишаються вразливі місця, які просто неможливо імітувати повністю.
- Психологічний тиск та штучна паніка. Фішингові повідомлення завжди вимагають діяти миттєво, без роздумів «Терміново підтвердіть платіж або рахунок буде анульовано», «Вашу банківську картку заблоковано через підозрілу активність». Головна мета – вимкнути критичне мислення за допомогою страху втратити гроші.
- Маскування під авторитетні структури. Найчастіше зловмисники імітують державні платформи електронних послуг, великих міжнародних поштових операторів або комерційні банки.
3 головні деталі, які видають шахраїв за 10 секунд
Вам зовсім не потрібні складні професійні антивіруси чи глибокі технічні знання програмування, щоб самостійно розпізнати підступний обман. Достатньо лише холоднокровно перевірити три базові речі перед тим, як вводити будь-які свої конфіденційні дані
- Адресний рядок браузера (URL). Це головний екзамен, який шахраї зазвичай провалюють. Офіційний сайт завжди має бездоганну, коротку й правильну назву (наприклад, privatbank.ua чи monobank.ua). Шахраї ж змушені вигадувати спотворені аналоги – p-rivatbank.com, mon0bank.net або додавати дивні додаткові слова через дефіс. Будь-яка дрібна орфографічна помилка чи дивний символ у назві – це залізобетонний привід негайно закрити вкладку.
- Захищений протокол шифрування (HTTPS). Надійні комерційні ресурси завжди використовують значок замка в лівій частині адресного рядка. Хоча сьогодні шахраї теж навчилися купувати базові сертифікати, повна відсутність цього захисного замочка або пряме червоне попередження вашого браузера про небезпеку означають абсолютне табу для введення персональних даних.
- Нестандартні методи розрахунків. Якщо вас раптом просять переказати гроші за товар на звичайну картку «фізичної особи» замість офіційного захищеного рахунку платформи або вимагають ввести повний пін-код чи CVV-код на якійсь дивній сторінці – перед вами звичайні грабіжники.
Правила безпеки, які надійно збережуть ваші заощадження
Найкращий і найефективніший захист від подібних цифрових пасток – це вироблення простих, але непорушних звичок щоденної цифрової гігієни.
- Ніколи не переходьте за прямими посиланнями з підозрілих месенджерів чи невідомих електронних листів на кшталт «Тобі прийшов переказ, терміново тисни сюди».
- Заходьте на важливі сервіси та сайти банків виключно через власні заздалегідь збережені закладки у браузері або вводячи назву вручну через пошук.
- Тримайте для покупок в інтернеті окрему спеціальну віртуальну картку, на якій лежить мінімальна сума грошей для поточних витрат, а всі основні заощадження надійно ховайте на накопичувальних рахунках.
Висновок
Фішингові сайти розраховані виключно на людський поспіх, неуважність і сильні емоції. Шахраї майстерно маскуються під звичні бренди, але вони абсолютно безсилі проти холоднокровної перевірки адресного рядка та вашої базової обережності. Дві зайві секунди на роздуми та перевірку можуть врятувати всі ваші гроші.
А чи доводилося вам або вашим знайомим стикатися з підозрілими посиланнями або спробами виманити дані картки в інтернеті? Розкажіть у коментарях!
Схожі статті
Що таке «хмара» і де насправді зберігаються ваші фотографії зі смартфона
Багато хто з нас хоча б раз у житті стикався з панікою, коли улюблений смартфон раптом зависав, виводив на екран
Читати далі…
Навіщо потрібен VPN: простими словами про шифрування, захист даних і безпеку в публічному Wi-Fi
Уявіть, що ви сидите в затишній міській кав’ярні, підключилися до їхнього безкоштовного публічного Wi-Fi і читаєте свіжі новини або перевіряєте
Читати далі…
Як створити пароль, який неможливо зламати, і не забути його через 5 хвилин
Уявіть, що ви купуєте надійний, важкий сталевий замок для вхідних дверей своєї квартири, але замість того, щоб встановити його за
Читати далі…
Двофакторна автентифікація: чому одного пароля сьогодні вже недостатньо
Уявіть, що ви встановили на вхідні двері найдорожчий, броньований замок із тисячею складних механізмів, але залишили ключ прямо під килимком
Читати далі…