Двофакторна автентифікація: чому одного пароля сьогодні вже недостатньо
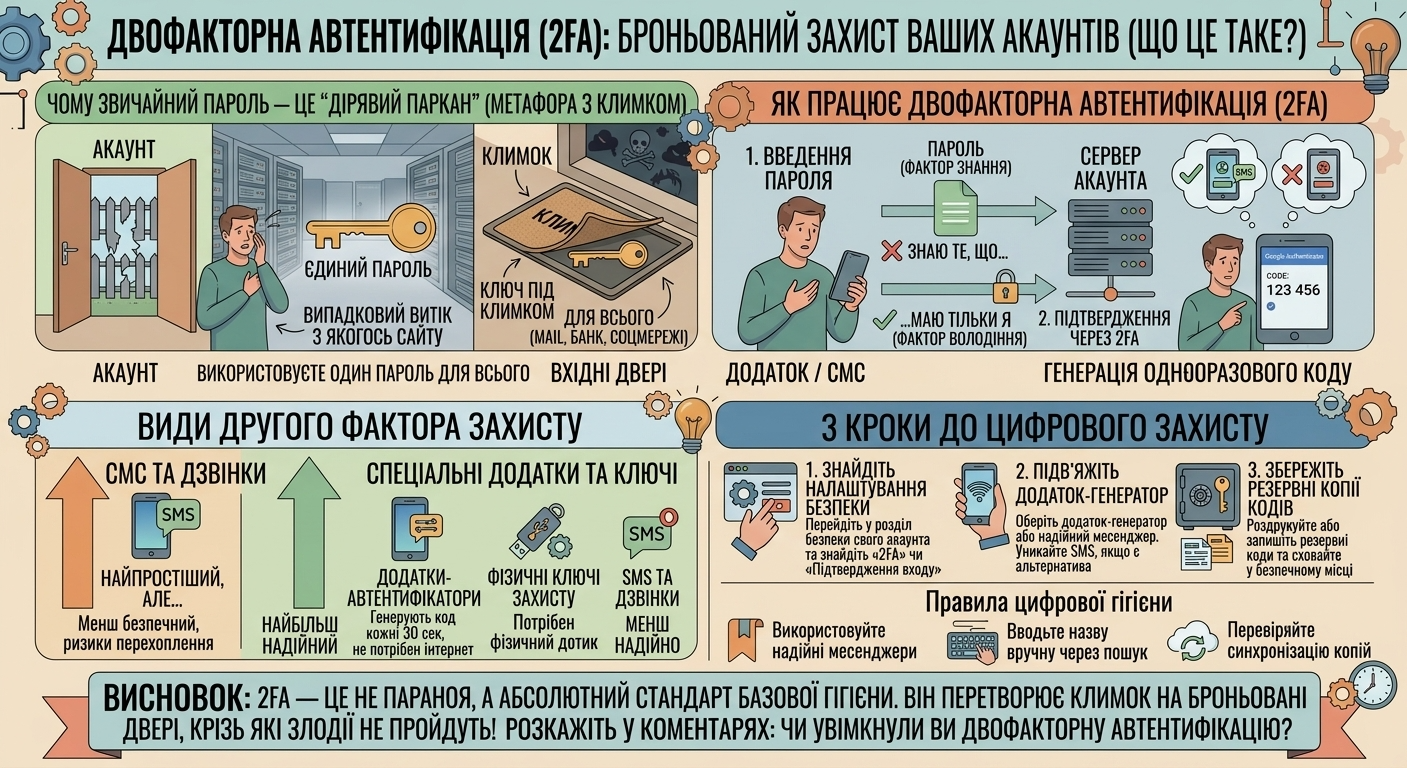
Уявіть, що ви встановили на вхідні двері найдорожчий, броньований замок із тисячею складних механізмів, але залишили ключ прямо під килимком біля порога. Злодіям навіть не доведеться зламувати метал – достатньо просто нахилитися і забрати те, що лежить на видноті. Приблизно так само сьогодні виглядає захист наших акаунтів за допомогою єдиного пароля. Навіть найдовша й найскладніша комбінація нічого не важить, якщо її випадково зіллють із бази якогось сайту або перехоплять зловмисники.
Саме тому надійною стіною між вашими особистими даними та хакерами стала двофакторна автентифікація (2FA). Давайте без нудних термінів розберемося, чому старі методи безпеки вже мертві і як другий етап захисту рятує нас від неминучого злому.
Чому звичайний пароль – це дірявий паркан, а не неприступна фортеця
Здавалося б, ми вже навчилися створювати довгі комбінації з великих і малих літер, цифр та спецсимволів. Але проблема полягає в тому, що більшість людей використовують один і той самий пароль для десятків різних сервісів – від робочої пошти до інтернет-магазину на маловідомому сайті.
Якщо недобросовісний сайт, де ви купували кросівки п’ять років тому, зламають хакери, ваша база даних разом із паролем одразу потрапляє у відкритий доступ у темній мережі (darknet). Спеціальні роботи-скрипти починають автоматично «прощупувати» цим самим паролем ваші акаунти на пошті, в банках чи соцмережах. І якщо захист складається лише з однієї літери чи фрази, доступ до ваших таємниць відкривається за лічені секунди.
- Витік даних не залежить від вас. Ви можете бути максимально обережними, але якщо сервер великої компанії, якою ви користуєтеся, зазнав атаки, ваші дані опиняються під загрозою.
- Шпигунські програми (кілогери). Шкідливий софт на зараженому комп’ютері може непомітно зчитувати все, що ви набираєте на клавіатурі.
Як працює двофакторна автентифікація і чому вона лякає хакерів
Двофакторна автентифікація – це принцип «знаю те, що маю лише я». Коли ви намагаєтеся увійти в систему з нового пристрою, сайт просить не просто ввести пароль (перший фактор), а підтвердити свою особистість за допомогою чогось фізичного, що належить виключно вам (другий фактор).
Це нагадує сучасну банківську картку: щоб зняти готівку, недостатньо знати її номер, потрібно ввести ще й унікальний пін-код або підтвердити операцію у додатку на смартфоні.
- SMS та дзвінки. Найпростіший варіант, коли на ваш номер приходить короткий цифровий код (хоча сьогодні його вважають менш безпечним через ризики перехоплення мобільного зв’язку).
- Спеціальні додатки-автентифікатори (Google Authenticator, Authy). Вони генерують нові випадкові шість цифр кожні 30 секунд прямо на вашому телефоні без потреби в інтернеті чи стільниковому зв’язку.
- Фізичні захисні ключі (YubiKey). Крихітні флешки, які треба вставити в USB-порт або прикласти до смартфона – без фізичного дотику до пристрою ввійти в акаунт просто неможливо.
Навіть якщо зловмисник якимось дивом дізнається ваш пароль, він не зможе увійти в систему, бо у нього немає вашого смартфона в руках, щоб ввести згенерований код.
3 кроки, які захистять ваше цифрове життя просто зараз
Вам не потрібно чекати кібератаки, щоб убезпечити свої акаунти. Увімкнення додаткового захисту займає мінімум часу
- Знайдіть налаштування безпеки. Зайдіть у розділ безпеки свого гугл-акаунта, пошти, соціальних мереж чи месенджерів (Telegram, Signal) і знайдіть пункт «Двофакторна автентифікація» чи «Підтвердження входу».
- Підв’яжіть додаток-генератор. Оберіть використання мобільного додатку або отримання кодів через надійний месенджер, уникаючи покладання лише на SMS, якщо є кращі альтернативи.
- Збережіть резервні копії. Система обов’язково запропонує вам набір одноразових аварійних кодів – роздрукуйте їх або запишіть на папір і сховайте у безпечному місці на випадок втрати телефона.
Висновок
Двофакторна автентифікація – це не параноя чи зайва морока, а абсолютний стандарт базової цифрової гігієни в сучасному світі, де паролі витікають щодня. Вона перетворює слабкий замок на броньовані двері, крізь які кіберзлочинці просто не зможуть пройти. Витратьте п’ять хвилин на налаштування цього захисту сьогодні, щоб уникнути катастрофи завтра.
А ви вже скрізь увімкнули двофакторну автентифікацію, чи досі покладаєтеся на «авось» і єдиний пароль? Поділіться в коментарях!
Схожі статті
Як розпізнати фішинговий сайт за 10 секунд і не віддати гроші шахраям
Уявіть собі звичну життєву ситуацію – ви дуже поспішаєте закинути гроші за комунальні послуги, терміново купуєте за вигідною знижкою квиток
Читати далі…
Що таке «хмара» і де насправді зберігаються ваші фотографії зі смартфона
Багато хто з нас хоча б раз у житті стикався з панікою, коли улюблений смартфон раптом зависав, виводив на екран
Читати далі…
Навіщо потрібен VPN: простими словами про шифрування, захист даних і безпеку в публічному Wi-Fi
Уявіть, що ви сидите в затишній міській кав’ярні, підключилися до їхнього безкоштовного публічного Wi-Fi і читаєте свіжі новини або перевіряєте
Читати далі…
Як створити пароль, який неможливо зламати, і не забути його через 5 хвилин
Уявіть, що ви купуєте надійний, важкий сталевий замок для вхідних дверей своєї квартири, але замість того, щоб встановити його за
Читати далі…
Що таке куки (Cookies): навіщо сайти просять їх прийняти і чи небезпечні вони
Коли ви вперше заходите на практично будь-який сучасний сайт, вас майже одразу зустрічає настирливе спливаюче вікно із вимогою «прийняти куки»
Читати далі…
Як заголовок статті впливає на те, чи людина натисне на нього, чи прокрутить далі
Щоранку, ледь розплющивши очі та ще лежачи в теплому ліжку, ми тягнемося до смартфонів і починаємо нескінченно скролити стрічки соціальних
Читати далі…