Двухфакторная аутентификация: почему одного пароля сегодня уже недостаточно
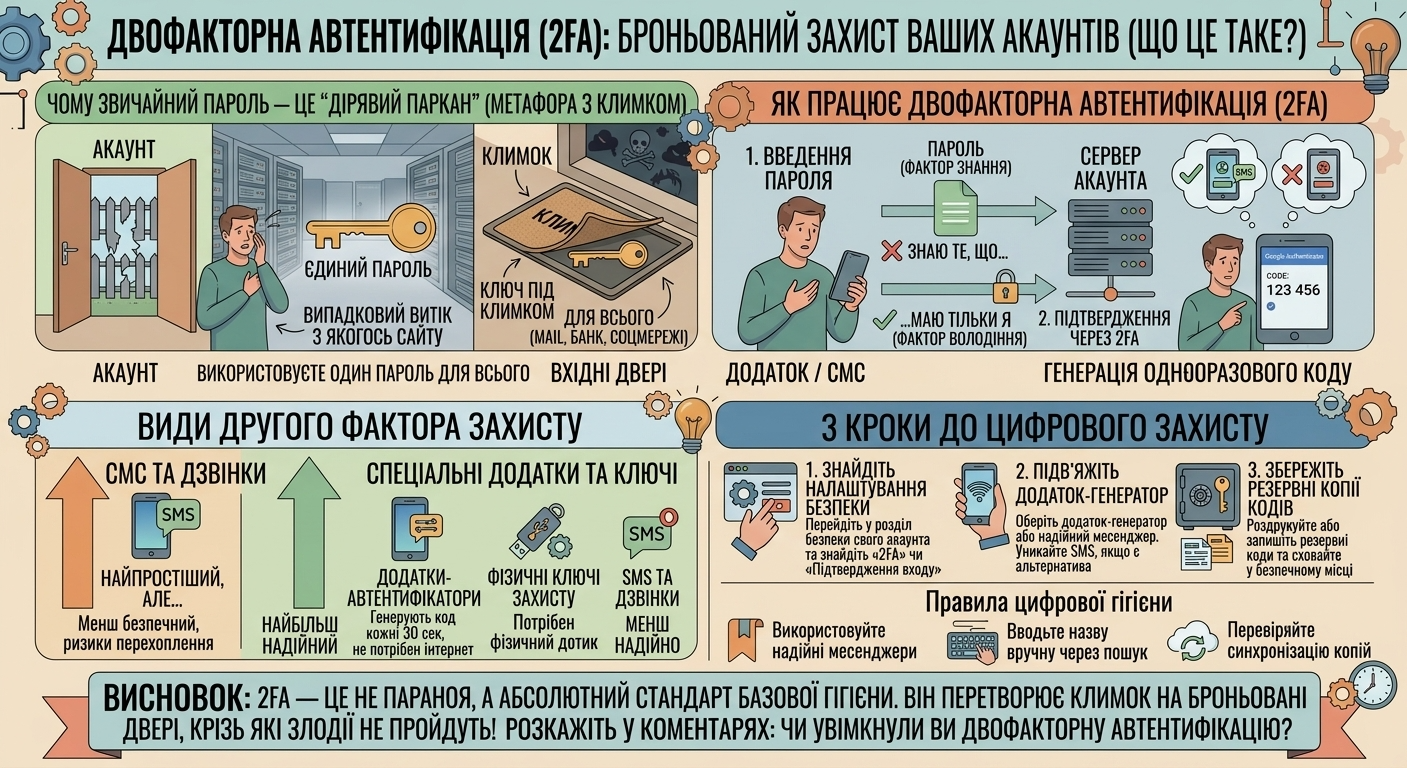
Представьте, что вы установили на входную дверь самый дорогой, бронированный замок с тысячей сложных механизмов, но оставили ключ прямо под ковриком у порога. Злоумышленникам даже не придется взламывать металл — достаточно просто наклониться и забрать то, что лежит на виду. Примерно так же сегодня выглядит защита наших аккаунтов с помощью единственного пароля. Даже самая длинная и сложная комбинация ничего не весит, если ее случайно сольют из базы какого-то сайта или перехватят злоумышленники.
Именно поэтому надежной стеной между вашими личными данными и хакерами стала двухфакторная аутентификация (2FA). Давайте без нудных терминов разберемся, почему старые методы безопасности уже мертвы и как второй этап защиты спасает нас от неминуемого взлома.
Почему обычный пароль — это дырявый забор, а не неприступная крепость
Казалось бы, мы уже научились создавать длинные комбинации из больших и малых букв, цифр и спецсимволов. Но проблема в том, что большинство людей используют один и тот же пароль для десятков разных сервисов — от рабочей почты до интернет-магазина на малоизвестном сайте.
Если недобросовестный сайт, где вы покупали кроссовки пять лет назад, взломают хакеры, ваша база данных вместе с паролем сразу попадает в открытый доступ в темной сети (darknet). Специальные роботы-скрипты начинают автоматически «прощупывать» этим самым паролем ваши аккаунты на почте, в банках или соцсетях. И если защита состоит лишь из одной буквы или фразы, доступ к вашим тайнам открывается за считанные секунды.
- Утечка данных не зависит от вас. Вы можете быть максимально осторожными, но если сервер крупной компании, которой вы пользуетесь, подвергся атаке, ваши данные оказываются под угрозой.
- Шпионские программы (кейлоггеры). Вредоносный софт на зараженном компьютере может незаметно считывать все, что вы набираете на клавиатуре.
Как работает двухфакторная аутентификация и почему она пугает хакеров
Двухфакторная аутентификация — это принцип «знаю то, что знаю я + имею то, что есть только у меня». Когда вы пытаетесь войти в систему с нового устройства, сайт просит не просто ввести пароль (первый фактор), а подтвердить свою личность с помощью чего-то физического, принадлежащего исключительно вам (второй фактор).
Это напоминает современную банковскую карту: чтобы снять наличные, недостаточно знать ее номер, нужно ввести еще и уникальный пин-код или подтвердить операцию в приложении на смартфоне.
- SMS и звонки. Самый простой вариант, когда на ваш номер приходит короткий цифровой код (хотя сегодня его считают менее безопасным из-за рисков перехвата мобильной связи).
- Специальные приложения-аутентификаторы (Google Authenticator, Authy). Они генерируют новые случайные шесть цифр каждые 30 секунд прямо на вашем телефоне без потребности в интернете или сотовой связи.
- Физические защитные ключи (YubiKey). Крошечные флешки, которые надо вставить в USB-порт или приложить к смартфону — без физического соприкосновения с устройством войти в аккаунт просто невозможно.
Даже если злоумышленник каким-то чудом узнает ваш пароль, он не сможет войти в систему, потому что у него нет вашего смартфона в руках, чтобы ввести сгенерированный код.
3 шага, которые защитят вашу цифровую жизнь прямо сейчас
Вам не нужно ждать кибератаки, чтобы обезопасить свои аккаунты. Включение дополнительной защиты занимает минимум времени
- Найдите настройки безопасности. Зайдите в раздел безопасности своего гугл-аккаунта, почты, социальных сетей или мессенджеров (Telegram, Signal) и найдите пункт «Двухфакторная аутентификация» или «Подтверждение входа».
- Подвяжите приложение-генератор. Выберите использование мобильного приложения или получение кодов через надежный мессенджер, избегая полагания исключительно на SMS, если есть лучшие альтернативы.
- Сохраните резервные копии. Система обязательно предложит вам набор одноразовых аварийных кодов — распечатайте их или запишите на бумагу и спрячьте в безопасном месте на случай потери телефона.
Заключение
Двухфакторная аутентификация — это не параноя или лишняя морока, а абсолютный стандарт базовой цифровой гигиены в современном мире, где пароли утекают ежедневно. Она превращает слабый замок в бронированную дверь, сквозь которую киберпреступники просто не смогут пройти. Потратьте пять минут на настройку этой защиты сегодня, чтобы избежать катастрофы завтра.
А вы уже везде включили двухфакторную аутентификацию или до сих пор полагаетесь на «авось» и единственный пароль? Поделитесь в комментариях!
Похожие статьи
Как распознать фишинговый сайт за 10 секунд и не отдать деньги мошенникам
Каждый день, спеша оплатить коммунальные услуги, срочно покупая билет в кино по выгодной скидке или проверяя статус задержанной посылки через
Читать еще…
Что такое «облако» и где на самом деле хранятся ваши фотографии из смартфона
Многие из нас хотя бы раз в жизни сталкивались с паникой, когда любимый смартфон вдруг зависал, выводил на экран тревожное
Читать еще…
Зачем нужен VPN: просто о шифровании, защите данных и безопасности в публичном Wi-Fi
Представьте, что вы сидите в уютной городской кофейне, подключились к их бесплатному публичному Wi-Fi и читаете свежие новости или проверяете
Читать еще…
Как создать пароль, который невозможно взломать, и не забыть его через 5 минут
Представьте, что вы покупаете надежный, тяжелый стальной замок для входной двери своей квартиры, но вместо того, чтобы установить его по
Читать еще…
Что такое куки (Cookies): зачем сайты просят их принять и опасны ли они
Когда вы впервые заходите на практически любой современный сайт, вас почти сразу встречает назойливое всплывающее окно с требованием «принять куки»
Читать еще…
Как заголовок статьи влияет на то, кликнет по нему человек или пролистнет дальше
Каждое утро, едва разлепив глаза и еще лежа в теплой постели, мы тянемся к смартфонам и начинаем бесконечно скроллить ленты
Читать еще…