Как распознать фишинговый сайт за 10 секунд и не отдать деньги мошенникам
Каждый день, спеша оплатить коммунальные услуги, срочно покупая билет в кино по выгодной скидке или проверяя статус задержанной посылки через мобильный телефон, мы действуем на автопилоте. Не задумываясь ни на секунду, привычным механическим движением кликаем на первую попавшуюся яркую ссылку, которая только что прилетела в рабочий чат или SMS-сообщение от неизвестного отправителя. Видим на экране родной, знакомый до боли интерфейс любимого банка, государственного портала или популярного маркетплейса — и начинаем машинально вводить номер своей карты, срок действия и секретный код. Мы даже в страшном сне не подозреваем, что буквально долю секунды назад переступили порог идеально выстроенной, высокотехнологичной виртуальной ловушки. В мире современной киберпреступности такие опасные двойники называются фишинговыми сайтами — это искусно скопированные цифровые копии известных сервисов, созданные мошенниками с единственной безжалостной целью: за считанные минуты оставить вас без копейки на банковском счете.
Киберпреступники работают тонко, профессионально и психологически точно, маскируясь под государственные социальные выплаты, важные почтовые службы, коммунальные предприятия или крупные интернет-магазины. Давайте без скучных академических терминов разберем, как буквально за пару секунд вычислить подделку и надежно защитить свои деньги.
Что такое фишинг и почему поддельные сайты выглядят как настоящие
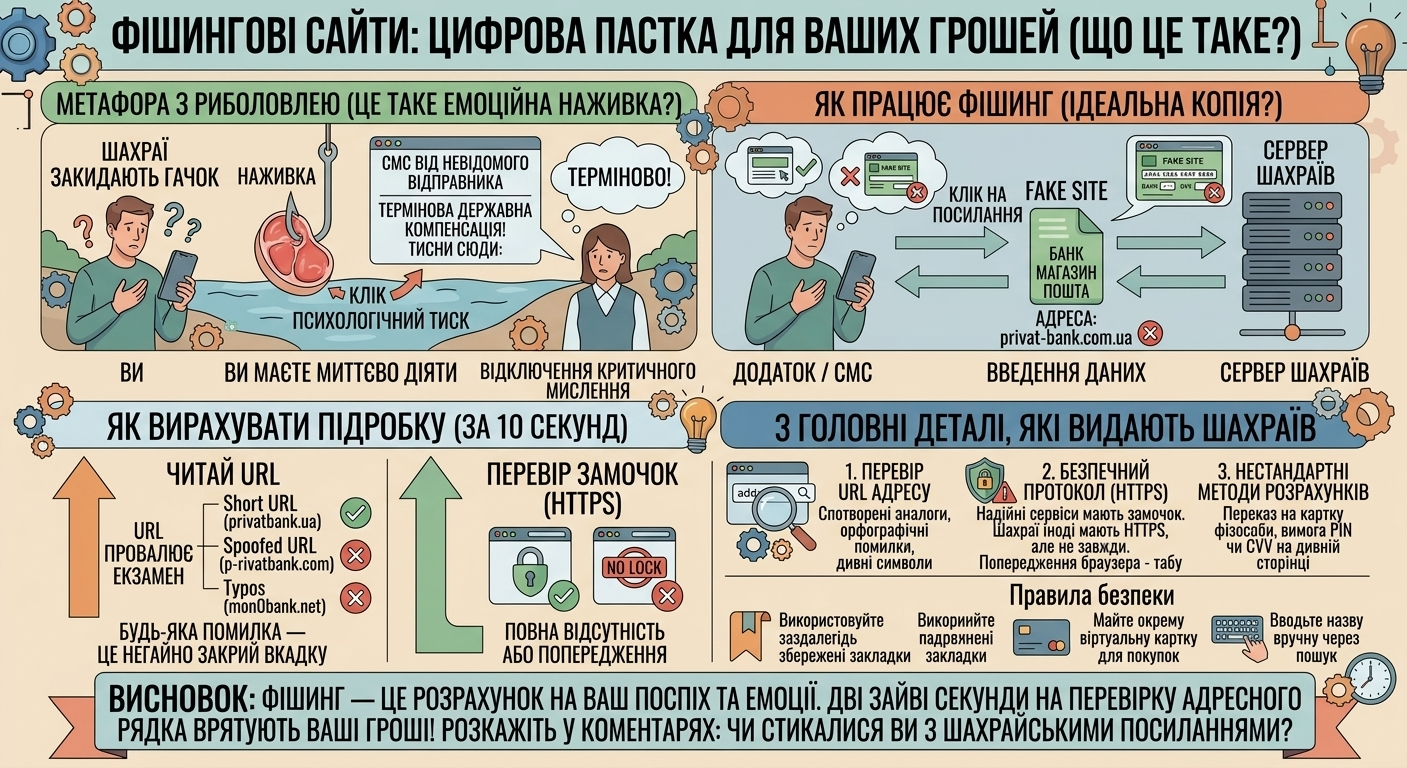
Само название происходит от английского слова fishing (рыбная ловля), и это невероятно меткая метафора — хищные мошенники забрасывают цифровой крючок с привлекательной наживкой (сообщение о неожиданном денежном выигрыше, срочной государственной компенсации, заблокированном счете или потерянной посылке), терпеливо ожидая, пока доверчивый пользователь потеряет бдительность. Благодаря новейшим технологиям преступники способны скопировать дизайн официального сайта банка или магазина с точностью до пикселя, используя знакомые логотипы, цветовую гамму и шрифты. Но у них неизменно остаются уязвимые места, которые невозможно сымитировать полностью.
- Психологическое давление и искусственная паника. Фишинговые сообщения всегда требуют действовать мгновенно, без раздумий «Срочно подтвердите платеж, иначе счет будет аннулирован», «Ваша банковская карта заблокирована из-за подозрительной активности». Главная цель — отключить критическое мышление с помощью страха потерять деньги.
- Маскировка под авторитетные структуры. Чаще всего злоумышленники имитируют государственные платформы электронных услуг, крупных международных почтовых операторов или коммерческие банки.
3 главные детали, которые выдают мошенников за 10 секунд
Вам не нужны сложные профессиональные антивирусы или глубокие технические знания программирования, чтобы самостоятельно распознать обман. Достаточно холоднокровно проверить три базовые вещи перед вводом конфиденциальных данных
- Адресная строка браузера (URL). Это главный экзамен, который мошенники обычно проваливают. Официальный сайт всегда имеет безупречную, короткую и правильную ссылку (например, privatbank.ua или monobank.ua). Мошенники вынуждены выдумывать искаженные аналоги — p-rivatbank.com, mon0bank.net — или добавлять странные слова через дефис. Любая мелкая орфографическая ошибка или лишний символ в названии — железобетонный повод немедленно закрыть вкладку.
- Защищенный протокол шифрования (HTTPS). Надежные ресурсы всегда используют значок замка в левой части адресной строки. Хотя сегодня мошенники научились покупать базовые сертификаты, полное отсутствие защитного замочка или прямое красное предупреждение браузера об опасности означают абсолютное табу для ввода персональных данных.
- Нестандартные методы расчетов. Если вас просят перевести деньги за товар на карту «физического лица» вместо официального защищенного счета или требуют ввести полный пин-код/CVV на странной странице — перед вами грабители.
Правила безопасности, которые сохранят ваши сбережения
Лучшая защита от подобных цифровых ловушек — выработка простых, но нерушимых привычек ежедневной цифровой гигиены
- Никогда не переходите по прямым ссылкам из подозрительных мессенджеров или незнакомых писем вроде «Тебе пришел перевод, срочно жми сюда».
- Заходите на важные сервисы и сайты банков исключительно через заранее сохраненные закладки в браузере или вводя название вручную через поиск.
- Держите для покупок в интернете отдельную виртуальную карту с минимальной суммой для текущих расходов, а основные сбережения прячьте на накопительных счетах.
Заключение
Фишинговые сайты рассчитаны исключительно на спешку, невнимательность и сильные эмоции. Мошенники мастерски маскируются под привычные бренды, но они абсолютно бессильны против холоднокровной проверки адресной строки и базовой осторожности. Две лишние секунды на раздумья могут спасти все ваши деньги.
А доводилось ли вам или вашим знакомым сталкиваться с подозрительными ссылками или попытками выманить данные карты в интернете? Расскажите в комментариях!
Похожие статьи
Что такое «облако» и где на самом деле хранятся ваши фотографии из смартфона
Многие из нас хотя бы раз в жизни сталкивались с паникой, когда любимый смартфон вдруг зависал, выводил на экран тревожное
Читать еще…
Зачем нужен VPN: просто о шифровании, защите данных и безопасности в публичном Wi-Fi
Представьте, что вы сидите в уютной городской кофейне, подключились к их бесплатному публичному Wi-Fi и читаете свежие новости или проверяете
Читать еще…
Как создать пароль, который невозможно взломать, и не забыть его через 5 минут
Представьте, что вы покупаете надежный, тяжелый стальной замок для входной двери своей квартиры, но вместо того, чтобы установить его по
Читать еще…
Двухфакторная аутентификация: почему одного пароля сегодня уже недостаточно
Представьте, что вы установили на входную дверь самый дорогой, бронированный замок с тысячей сложных механизмов, но оставили ключ прямо под
Читать еще…